Secondo il Data Breach Investigations Report 2024 di Verizon – societa specializzata nella fornitura di tecnologia e servizi per la comunicazione e attiva anche nel campo della cybersecurity – nel corso dell’ultimo anno, il 92% delle violazioni di sicurezza indirizzate alle aziende del settore del retail sono state causate prevalentemente da azioni di system intrusion, social engineering e attacchi alle applicazioni web.
Dallo studio, focalizzato su oltre 725 attacchi a retailer, 369 dei quali hanno causato il furto di informazioni, emerge che nella maggior parte dei casi tali attacchi sono stati perpetrati da attori esterni alle aziende (96%) per motivi prevalentemente finanziari (99%). Fra le violazioni che hanno visto l’impiego di strategie di social engineering, il pretexting (ossia l’uso di un pretesto per conquistare la fiducia di convincere una potenziale vittima per convincerla a condividere informazioni) ha prevalso sul più tradizionale phishing. Sebbene molti criminali puntino ancora ai dati relativi alle carte di credito, a essere state compromesse sono state perlopiù le credenziali di accesso (38%), seguite da altre tipologie di dati (31%) e dalle informazioni di pagamento (25%).
Un problema molto serio continua a essere anche quello dei denial-of-service (DoS), ovvero i malfunzionamenti dovuti a un attacco informatico in cui si fanno esaurire deliberatamente le risorse di un sistema digitale che fornisce un servizio ai clienti. Anche se questi attacchi raramente si traducono in una violazione accertata, possono comportare gravi interruzioni alla capacità degli operatori nel retail, generando grossi problemi soprattutto in periodi di punta dello shopping come quello che si concluderà alla fine di gennaio.
Per questo, le aziende operanti nella vendita al dettaglio dovrebbero investire maggiormente nella propria sicurezza informatica, a partire dalla formazione dei propri dipendenti e dall’aggiornamento delle soluzioni – spesso datate – impiegate dai loro dipartimenti IT. Da un lato, i brand devono evitare le perdite direttamente legate alle violazioni, dall’altro devono scongiurare danni alla propria immagine, la cui reputazione è legata ormai indissolubilmente alla sicurezza percepita dai clienti alla luce della condivisione di informazioni personali e dati di pagamento.
Logicor ha dato ufficialmente avvio ai lavori di un nuovo polo logistico a Pomezia (Roma), nel distretto industriale laziale, per il cliente Sda Express Courier, società operativa di logistica e distribuzione del Gruppo Poste Italiane.
Gre, società detentrice dei marchi Trony, Mini Trony e Sinergy, ha nominato il nuovo Consiglio di Amministrazione con Marco Lazzarini (presidente di CoPre) nuovo presidente del Gruppo.
Tundr amplia la propria offerta lanciando con Pellegrini, attraverso la divisione Welfare Solutions, i Buoni Pasto Tundr rispondendo alle esigenze espresse da chi lavora.
Secondo i dati dell’”Osservatorio sul mercato del couponing" a cura di Savi, il cioccolato si conferma il protagonista delle campagne promozionali dedicate ad Halloween.
Secondo un sondaggio effettuato su 1.000 italiani dall’Istituto Piepoli per Alma, cresce il buy now pay later tra i Gen Z italiani e a trainare il trend, in vista del Black Friday, saranno i prossimi acquisti di elettronica e telecomunicazioni, insieme a viaggi e vacanze (37%).
Aerocom Gct ha sviluppato un sistema di posta pneumatica per supermercati che permette di trasferire l’eccedenza di contante dalla singola postazione della barriera casse direttamente verso un’area protetta.
Per la normativa europea sugli imballaggi non esiste il “troppo piccolo”: chi spedisce merce imballata in un altro Paese UE diventa, per quel Paese, “produttore” di imballaggi dal primo pacco, e l'obbligo vale anche per le spedizioni passate. Molti piccoli e-commerce italiani sono esposti senza saperlo. Valerio Manca, fondatore di ecomera.it, ci…
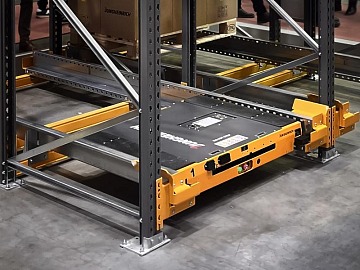
Jungheinrich ha avviato una partnership con e Automha, specialista italiano nell'automazione di magazzino e nell'intralogistica, per sviluppare una navetta bidirezionale per pallet destinata allo stoccaggio ad alta densità.
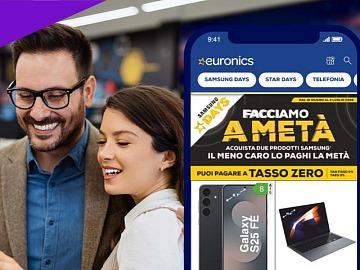
Euronics Cds, all'interno del Gruppo Euronics Italia, si è affidata a Shopfully per trasforma il volantino digitale in un touchpoint interattivo capace di valorizzare i singoli prodotti, misurare l'interazione degli utenti e adattare l'esperienza alle esigenze delle diverse campagne.
Missoni, storica eccellenza della moda italiana, ha scelto Kubix Link Plm, la soluzione cloud completa e altamente configurabile fornita da Lectra per intraprendere un percorso di evoluzione dei propri processi.